Domain oojs.de kaufen?
Wir ziehen mit dem Projekt
oojs.de um.
Sind Sie am Kauf der Domain
oojs.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain oojs.de kaufen?
Was ist am Ende des Anime Rewrite denn überhaupt passiert?
Am Ende des Anime Rewrite wird die Welt von einem großen Ereignis namens "Salvation" transformiert. Die Protagonisten werden in eine neue Welt versetzt, in der ihre Wünsche und Träume erfüllt werden. Es wird angedeutet, dass sie ein neues Leben beginnen und ihre Vergangenheit hinter sich lassen können. **
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **
Ähnliche Suchbegriffe für URL-Rewrite
Top-Angebote
Produkte zum Begriff URL-Rewrite:
-
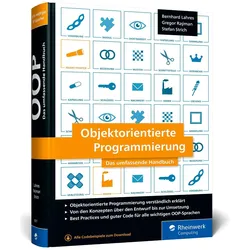
Objektorientierte Programmierung, Fachbücher von Bernhard LahresKomplexe Projekte solide strukturieren, tragfähige Designs erstellen, guten Code schreiben und wartbare Software liefern: Dafür brauchen Entwickler ein Repertoire, aus dem Objektorientierung nicht wegzudenken ist. In diesem Buch finden Sie alles, was Sie brauchen, um sich gründlich einzuarbeiten und die Prinzipien der OOP zur Basis Ihrer eigenen Arbeit zu machen. Die Autoren erläutern alle Themen anschaulich und verständlich anhand einer Vielzahl typischer Beispiele. Mit UML-Diagrammen und gut kommentierten Codebeispielen in den gängigsten objektorientierten Sprachen bringen sie Ihnen die Umsetzung nahe. Da so manches lehrreiche Detail erst auftaucht, wenn Sie konkrete Probleme lösen, ziehen sie viele praktische Anwendungsfälle heran und geben immer wieder Tipps, wie Sie bad smells vermeiden und sauberen Code schreiben. Anhand eines grösseren Projekts bekommen Sie zudem einmal von Anfang bis Ende gezeigt, wie Sie objektorientierte Programmierung konsequent realisieren können. So profitieren Sie von der langjährigen Erfahrung der Autoren mit allen Aspekten der Entwicklung komplexer Software. Aus dem Inhalt: Prinzipien des objektorientierten Entwurfs Kapselung von Daten Polymorphie Struktur objektorientierter Software Klassen und Prototypen Konkrete und abstrakte Datentypen Beziehungen zwischen Objekten Klassen von Werten und Objekten Vererbungsbeziehungen Mehrfachvererbung Statische und dynamische Klassifizierung Persistenz Erzeugung und Zerstörung von Objekten Objekte in Aktion und in Interaktion Objekte als Vertragspartner Module als konfigurierbare und änderbare Komponenten MVC Aspekte und Objektorientierung Beispielprojekt Glossar.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man eine URL mit JavaScript kürzen?
Um eine URL mit JavaScript zu kürzen, kannst du die `URL`-Klasse verwenden, um die ursprüngliche URL zu analysieren und dann die gewünschten Teile extrahieren. Du kannst beispielsweise die `hostname`-Eigenschaft verwenden, um nur den Hostnamen anzuzeigen, oder die `pathname`-Eigenschaft, um nur den Pfad anzuzeigen. Du kannst auch die `replace()`-Methode verwenden, um bestimmte Teile der URL zu entfernen oder zu ersetzen. **
-
Wie kann ich die vollständige URL in HTML und JavaScript erhalten?
In HTML kannst du die vollständige URL mit Hilfe des `window.location`-Objekts erhalten. Du kannst auf die Eigenschaften `window.location.href` oder `window.location.toString()` zugreifen, um die vollständige URL zu erhalten. In JavaScript kannst du die `window.location`-Eigenschaft verwenden, um auf die URL zuzugreifen. Du kannst `window.location.href` verwenden, um die vollständige URL zu erhalten. **
-
Ist objektorientierte Programmierung schwer?
Die Schwierigkeit der objektorientierten Programmierung hängt von verschiedenen Faktoren ab, wie zum Beispiel der Vorerfahrung des Programmierers und der Komplexität des Projekts. Für Anfänger kann es zunächst schwierig sein, die Konzepte der Objektorientierung zu verstehen und anzuwenden. Mit Übung und Erfahrung wird es jedoch einfacher, objektorientierte Programme zu entwickeln. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **


Ist JavaScript eine objektorientierte Programmiersprache?
Ja, JavaScript ist eine objektorientierte Programmiersprache. In JavaScript können Objekte erstellt werden, die Eigenschaften und Methoden haben. Diese Objekte können dann miteinander interagieren, indem sie Methoden aufrufen und Eigenschaften ändern. JavaScript unterstützt auch Vererbung, Polymorphismus und Kapselung, die wichtige Konzepte der objektorientierten Programmierung sind. Durch die Verwendung von Klassen und Objekten können komplexe Programme strukturiert und organisiert werden. Insgesamt kann JavaScript als objektorientierte Programmiersprache betrachtet werden, da sie die grundlegenden Prinzipien und Konzepte der Objektorientierung unterstützt. **
Wie kann man in JavaScript überprüfen, ob eine Bild-URL vorhanden ist?
Um zu überprüfen, ob eine Bild-URL vorhanden ist, kannst du die `Image`-Klasse in JavaScript verwenden. Erstelle eine neue Instanz der `Image`-Klasse und setze die `src`-Eigenschaft auf die Bild-URL. Füge dann einen Eventlistener für das `load`-Event hinzu. Wenn das Bild erfolgreich geladen wurde, wird der Eventlistener ausgelöst und du kannst darauf reagieren. **
Top-Angebote
Produkte zum Begriff URL-Rewrite:
-
Was ist am Ende des Anime Rewrite denn überhaupt passiert?
Am Ende des Anime Rewrite wird die Welt von einem großen Ereignis namens "Salvation" transformiert. Die Protagonisten werden in eine neue Welt versetzt, in der ihre Wünsche und Träume erfüllt werden. Es wird angedeutet, dass sie ein neues Leben beginnen und ihre Vergangenheit hinter sich lassen können. **
-
Wie lese ich mit JavaScript URL-Parameter aus?
Um URL-Parameter mit JavaScript auszulesen, kannst du die `URLSearchParams`-API verwenden. Du kannst die `URLSearchParams`-Klasse verwenden, um die URL-Query-Parameter zu analysieren und auf die Werte zuzugreifen. Du kannst dann die `get()`-Methode verwenden, um den Wert eines bestimmten Parameters zu erhalten. **
-
Wie kann man eine URL mit JavaScript kürzen?
Um eine URL mit JavaScript zu kürzen, kannst du die `URL`-Klasse verwenden, um die ursprüngliche URL zu analysieren und dann die gewünschten Teile extrahieren. Du kannst beispielsweise die `hostname`-Eigenschaft verwenden, um nur den Hostnamen anzuzeigen, oder die `pathname`-Eigenschaft, um nur den Pfad anzuzeigen. Du kannst auch die `replace()`-Methode verwenden, um bestimmte Teile der URL zu entfernen oder zu ersetzen. **
-
Wie kann ich die vollständige URL in HTML und JavaScript erhalten?
In HTML kannst du die vollständige URL mit Hilfe des `window.location`-Objekts erhalten. Du kannst auf die Eigenschaften `window.location.href` oder `window.location.toString()` zugreifen, um die vollständige URL zu erhalten. In JavaScript kannst du die `window.location`-Eigenschaft verwenden, um auf die URL zuzugreifen. Du kannst `window.location.href` verwenden, um die vollständige URL zu erhalten. **
Ähnliche Suchbegriffe für URL-Rewrite
-
Objektorientierte Programmierung, Fachbücher von Bernhard LahresKomplexe Projekte solide strukturieren, tragfähige Designs erstellen, guten Code schreiben und wartbare Software liefern: Dafür brauchen Entwickler ein Repertoire, aus dem Objektorientierung nicht wegzudenken ist. In diesem Buch finden Sie alles, was Sie brauchen, um sich gründlich einzuarbeiten und die Prinzipien der OOP zur Basis Ihrer eigenen Arbeit zu machen. Die Autoren erläutern alle Themen anschaulich und verständlich anhand einer Vielzahl typischer Beispiele. Mit UML-Diagrammen und gut kommentierten Codebeispielen in den gängigsten objektorientierten Sprachen bringen sie Ihnen die Umsetzung nahe. Da so manches lehrreiche Detail erst auftaucht, wenn Sie konkrete Probleme lösen, ziehen sie viele praktische Anwendungsfälle heran und geben immer wieder Tipps, wie Sie bad smells vermeiden und sauberen Code schreiben. Anhand eines grösseren Projekts bekommen Sie zudem einmal von Anfang bis Ende gezeigt, wie Sie objektorientierte Programmierung konsequent realisieren können. So profitieren Sie von der langjährigen Erfahrung der Autoren mit allen Aspekten der Entwicklung komplexer Software. Aus dem Inhalt: Prinzipien des objektorientierten Entwurfs Kapselung von Daten Polymorphie Struktur objektorientierter Software Klassen und Prototypen Konkrete und abstrakte Datentypen Beziehungen zwischen Objekten Klassen von Werten und Objekten Vererbungsbeziehungen Mehrfachvererbung Statische und dynamische Klassifizierung Persistenz Erzeugung und Zerstörung von Objekten Objekte in Aktion und in Interaktion Objekte als Vertragspartner Module als konfigurierbare und änderbare Komponenten MVC Aspekte und Objektorientierung Beispielprojekt Glossar.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist objektorientierte Programmierung schwer?
Die Schwierigkeit der objektorientierten Programmierung hängt von verschiedenen Faktoren ab, wie zum Beispiel der Vorerfahrung des Programmierers und der Komplexität des Projekts. Für Anfänger kann es zunächst schwierig sein, die Konzepte der Objektorientierung zu verstehen und anzuwenden. Mit Übung und Erfahrung wird es jedoch einfacher, objektorientierte Programme zu entwickeln. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Ist JavaScript eine objektorientierte Programmiersprache?
Ja, JavaScript ist eine objektorientierte Programmiersprache. In JavaScript können Objekte erstellt werden, die Eigenschaften und Methoden haben. Diese Objekte können dann miteinander interagieren, indem sie Methoden aufrufen und Eigenschaften ändern. JavaScript unterstützt auch Vererbung, Polymorphismus und Kapselung, die wichtige Konzepte der objektorientierten Programmierung sind. Durch die Verwendung von Klassen und Objekten können komplexe Programme strukturiert und organisiert werden. Insgesamt kann JavaScript als objektorientierte Programmiersprache betrachtet werden, da sie die grundlegenden Prinzipien und Konzepte der Objektorientierung unterstützt. **
-
Wie kann man in JavaScript überprüfen, ob eine Bild-URL vorhanden ist?
Um zu überprüfen, ob eine Bild-URL vorhanden ist, kannst du die `Image`-Klasse in JavaScript verwenden. Erstelle eine neue Instanz der `Image`-Klasse und setze die `src`-Eigenschaft auf die Bild-URL. Füge dann einen Eventlistener für das `load`-Event hinzu. Wenn das Bild erfolgreich geladen wurde, wird der Eventlistener ausgelöst und du kannst darauf reagieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.